Mis pedidos
 Mis direcciones


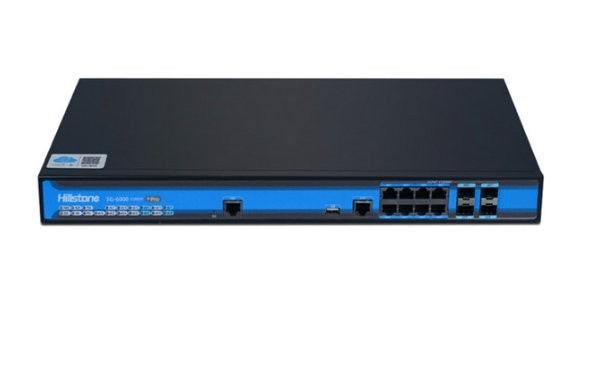

Hillstone SG-6000-E2800P Base System | Dual AC Power Supply | Seguridad de Red Avanzada
Modelo: SG-6000-E2800P-AD-IN12
Más Información
Protección perimetral con el NGFW de la serie E
El sistema base Hillstone SG-6000-E2800P corresponde a un Firewall de Próxima Generación (NGFW) de la serie E de la marca. Este equipo está concebido para ofrecer seguridad de red avanzada, enfocado particularmente en dar soporte a entornos empresariales de borde. Mediante la incorporación de un motor unificado de detección de amenazas, el dispositivo inspecciona el tráfico de datos para identificar y mitigar posibles riesgos de seguridad antes de que ingresen a la infraestructura interna de la organización, ayudando a preservar la integridad de la red corporativa.
Capacidades de throughput y rendimiento del firewall
El desempeño de este gateway de seguridad se manifiesta en un throughput de firewall que oscila entre 4.5 y 6 Gbps, proporcionando el ancho de banda necesario para manejar altos volúmenes de tráfico de red perimetral sin crear cuellos de botella significativos. Cuando se emplean funciones de prevención de intrusiones, el equipo ofrece un throughput IPS de 1.8 Gbps, encargándose del análisis profundo de paquetes para localizar y bloquear ataques basados en firmas y comportamientos anómalos que intenten vulnerar los sistemas de información.
Conexiones seguras a través de VPN IPSec
Para la interconexión de sucursales o la provisión de acceso a usuarios remotos, el Hillstone SG-6000-E2800P integra capacidades de redes privadas virtuales de alto rendimiento. Específicamente, logra un throughput IPSec VPN de 3 Gbps. Esta velocidad en el cifrado y descifrado de datos a través de túneles VPN permite establecer comunicaciones fluidas y protegidas entre sitios corporativos distribuidos geográficamente, manteniendo la confidencialidad de la información crítica que transita a través del internet público.
Alta disponibilidad mediante energía redundante
En el diseño de hardware del equipo se ha contemplado la continuidad de la operación como una característica fundamental para los centros de datos. Por ello, está equipado con una fuente de alimentación Dual AC (corriente alterna doble). Este esquema de redundancia eléctrica sirve para que el dispositivo continúe funcionando ininterrumpidamente incluso si una de las fuentes de energía experimenta fallas o fluctuaciones, respaldando la disponibilidad de los servicios de seguridad en el borde perimetral en todo momento.
Aplicaciones en entornos empresariales
Este dispositivo NGFW se adapta a las exigencias de infraestructuras corporativas que buscan consolidar la protección en los límites de su red. El conjunto de características que ofrece, como el motor unificado de amenazas, la velocidad en conexiones VPN de 3 Gbps y la fiabilidad de hardware que otorga la alimentación Dual AC, orientan su uso hacia oficinas principales, pasarelas de red y centros de distribución de datos. Su función principal es filtrar el acceso externo y mantener un control riguroso sobre el tráfico entrante y saliente, alineándose con las políticas y controles de acceso definidos por el departamento de tecnologías de la información.
Opiniones de clientes
Los Productos que le han Interesado
Términos y condiciones
Opciones de entrega
Ingresa tu código postal




| Ciudad de México | (55) 8421-9962 |
| Monterrey | (81) 8421-9962 |
| Guadalajara | (33) 8421-9962 |
| Interior | 800-099-6868 |
| Envíos y Garantías | 800-525-2525 |